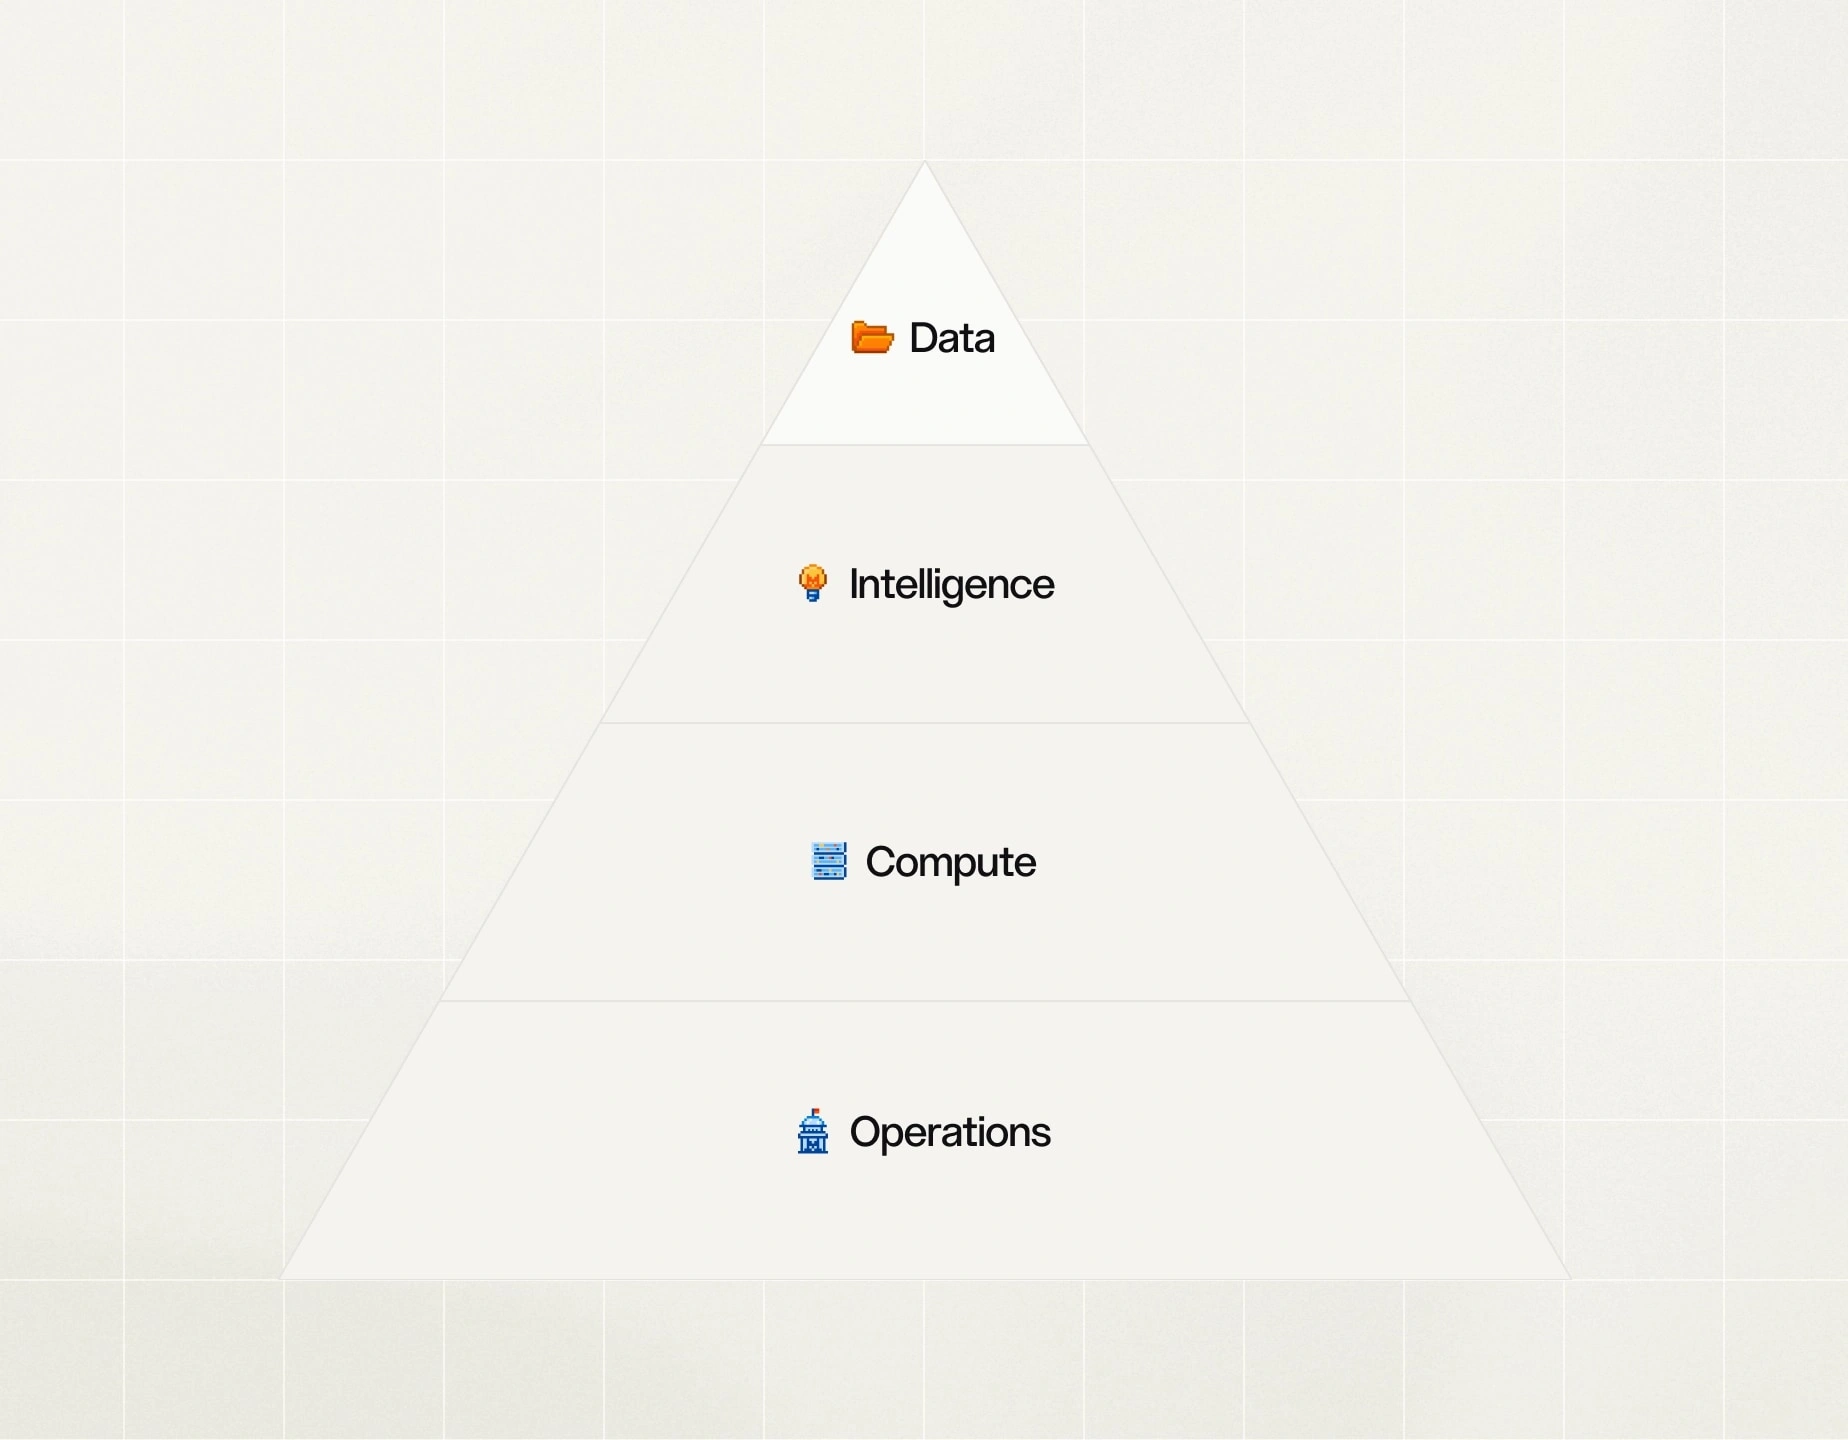
Definisca identità distinte e autorizzazioni con ambiti delimitati per persone, servizi e agenti, così da impedire che un agente acquisisca più autorità della persona o del servizio che rappresenta. I controlli di identità aziendali stabiliscono chi o che cosa sta agendo, mentre le credenziali delegate limitano ciò che tale identità può fare. Le credenziali di breve durata limitano il periodo di validità dell'accesso.
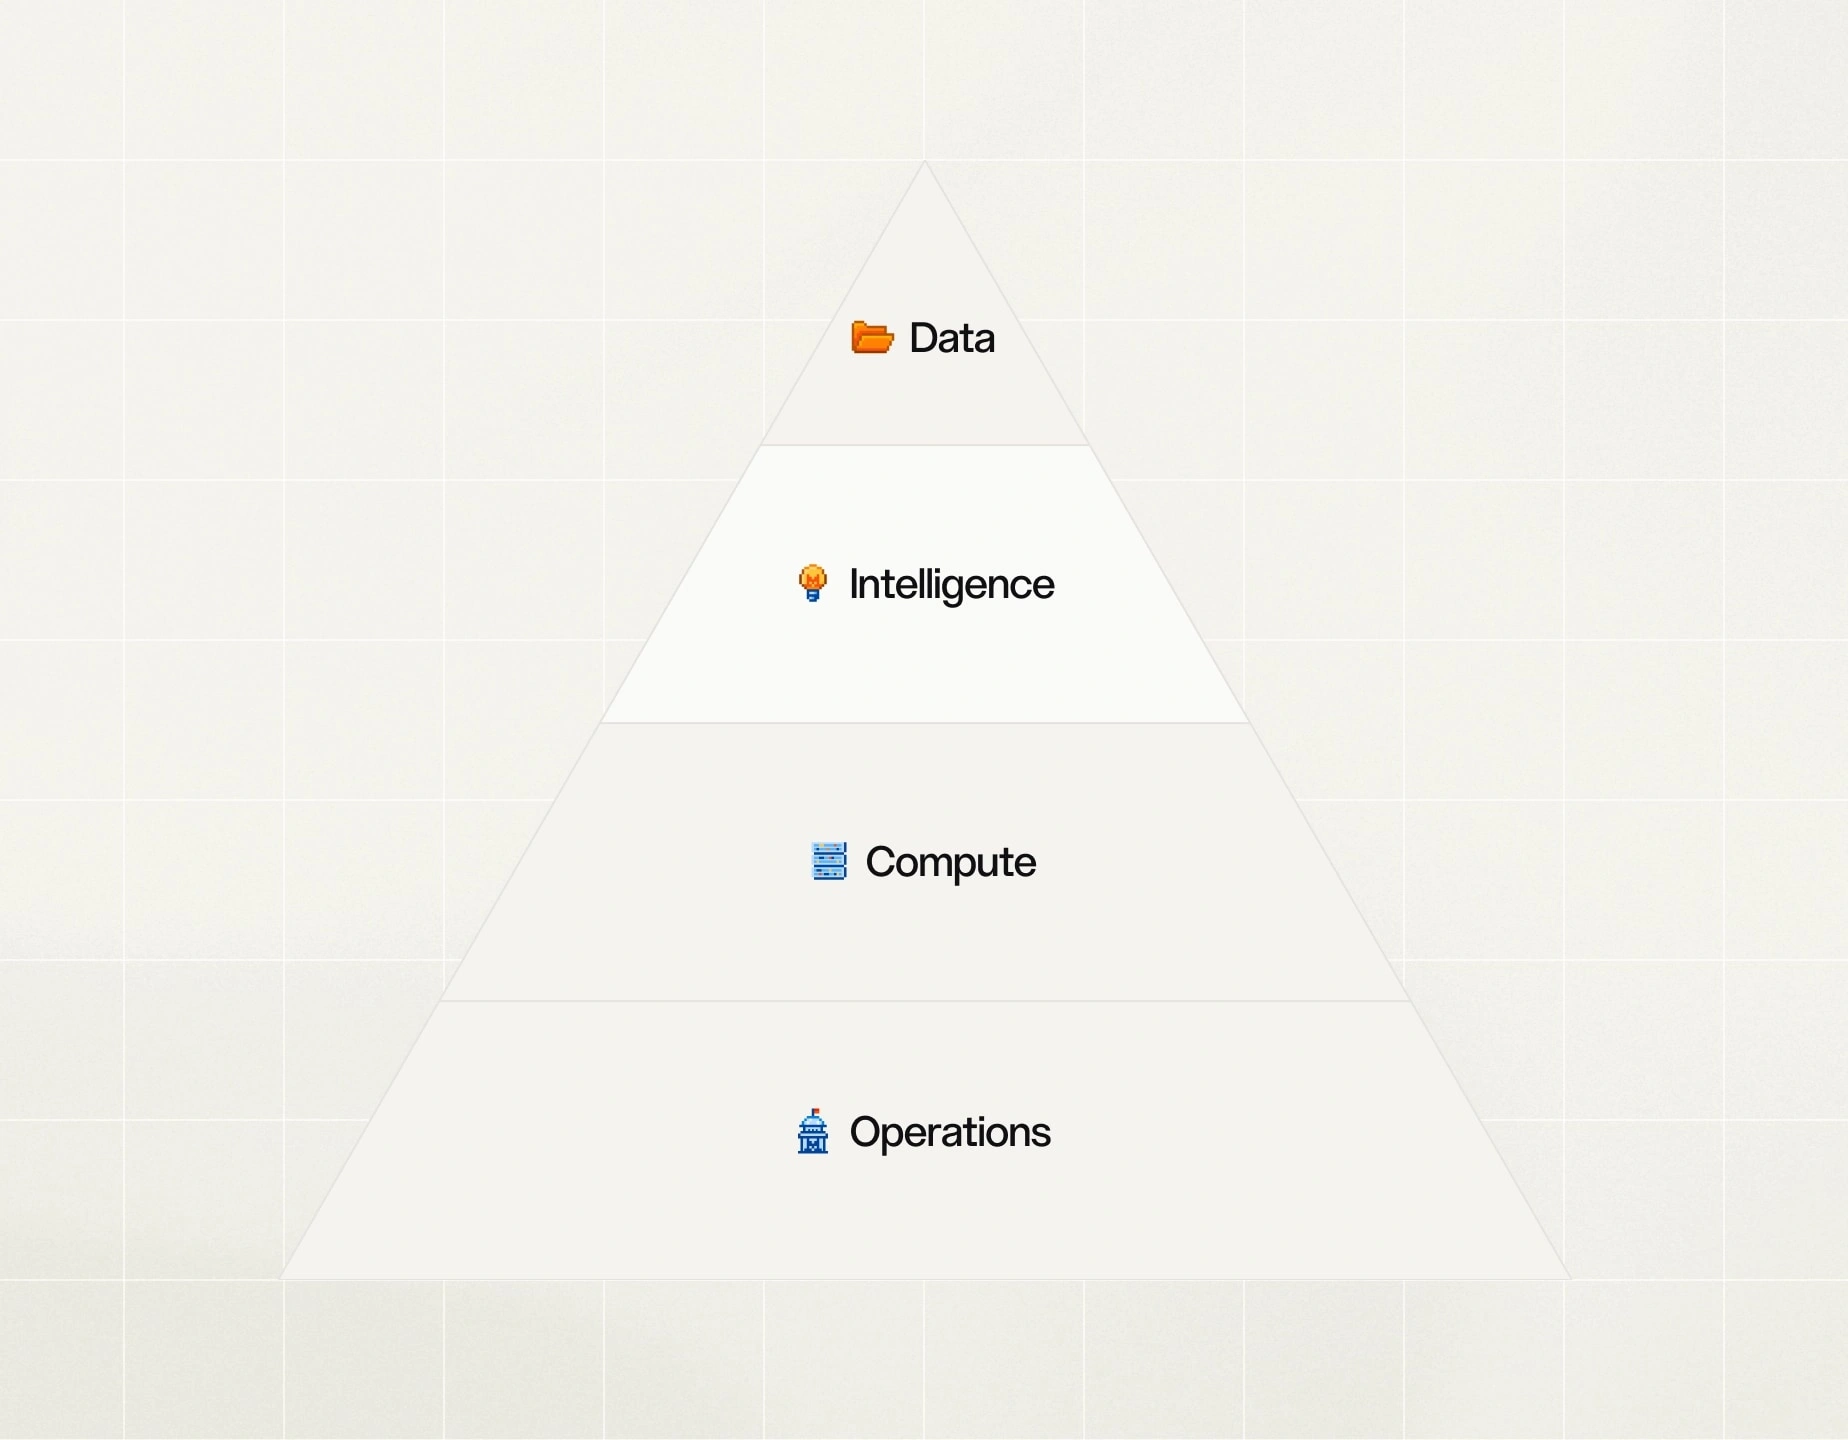
Applichi policy alla scelta del modello, all'accesso ai dati e al retrieval prima dell'esecuzione. Estenda queste policy agli strumenti utilizzabili da un agente, alle azioni che può compiere e ai casi in cui è richiesta un'approvazione. In questo modo, i comportamenti vietati vengono bloccati fin dall'inizio, anziché essere rilevati solo in seguito. Le azioni ad alto impatto possono richiedere un'approvazione esplicita o un dry run prima di essere autorizzate.
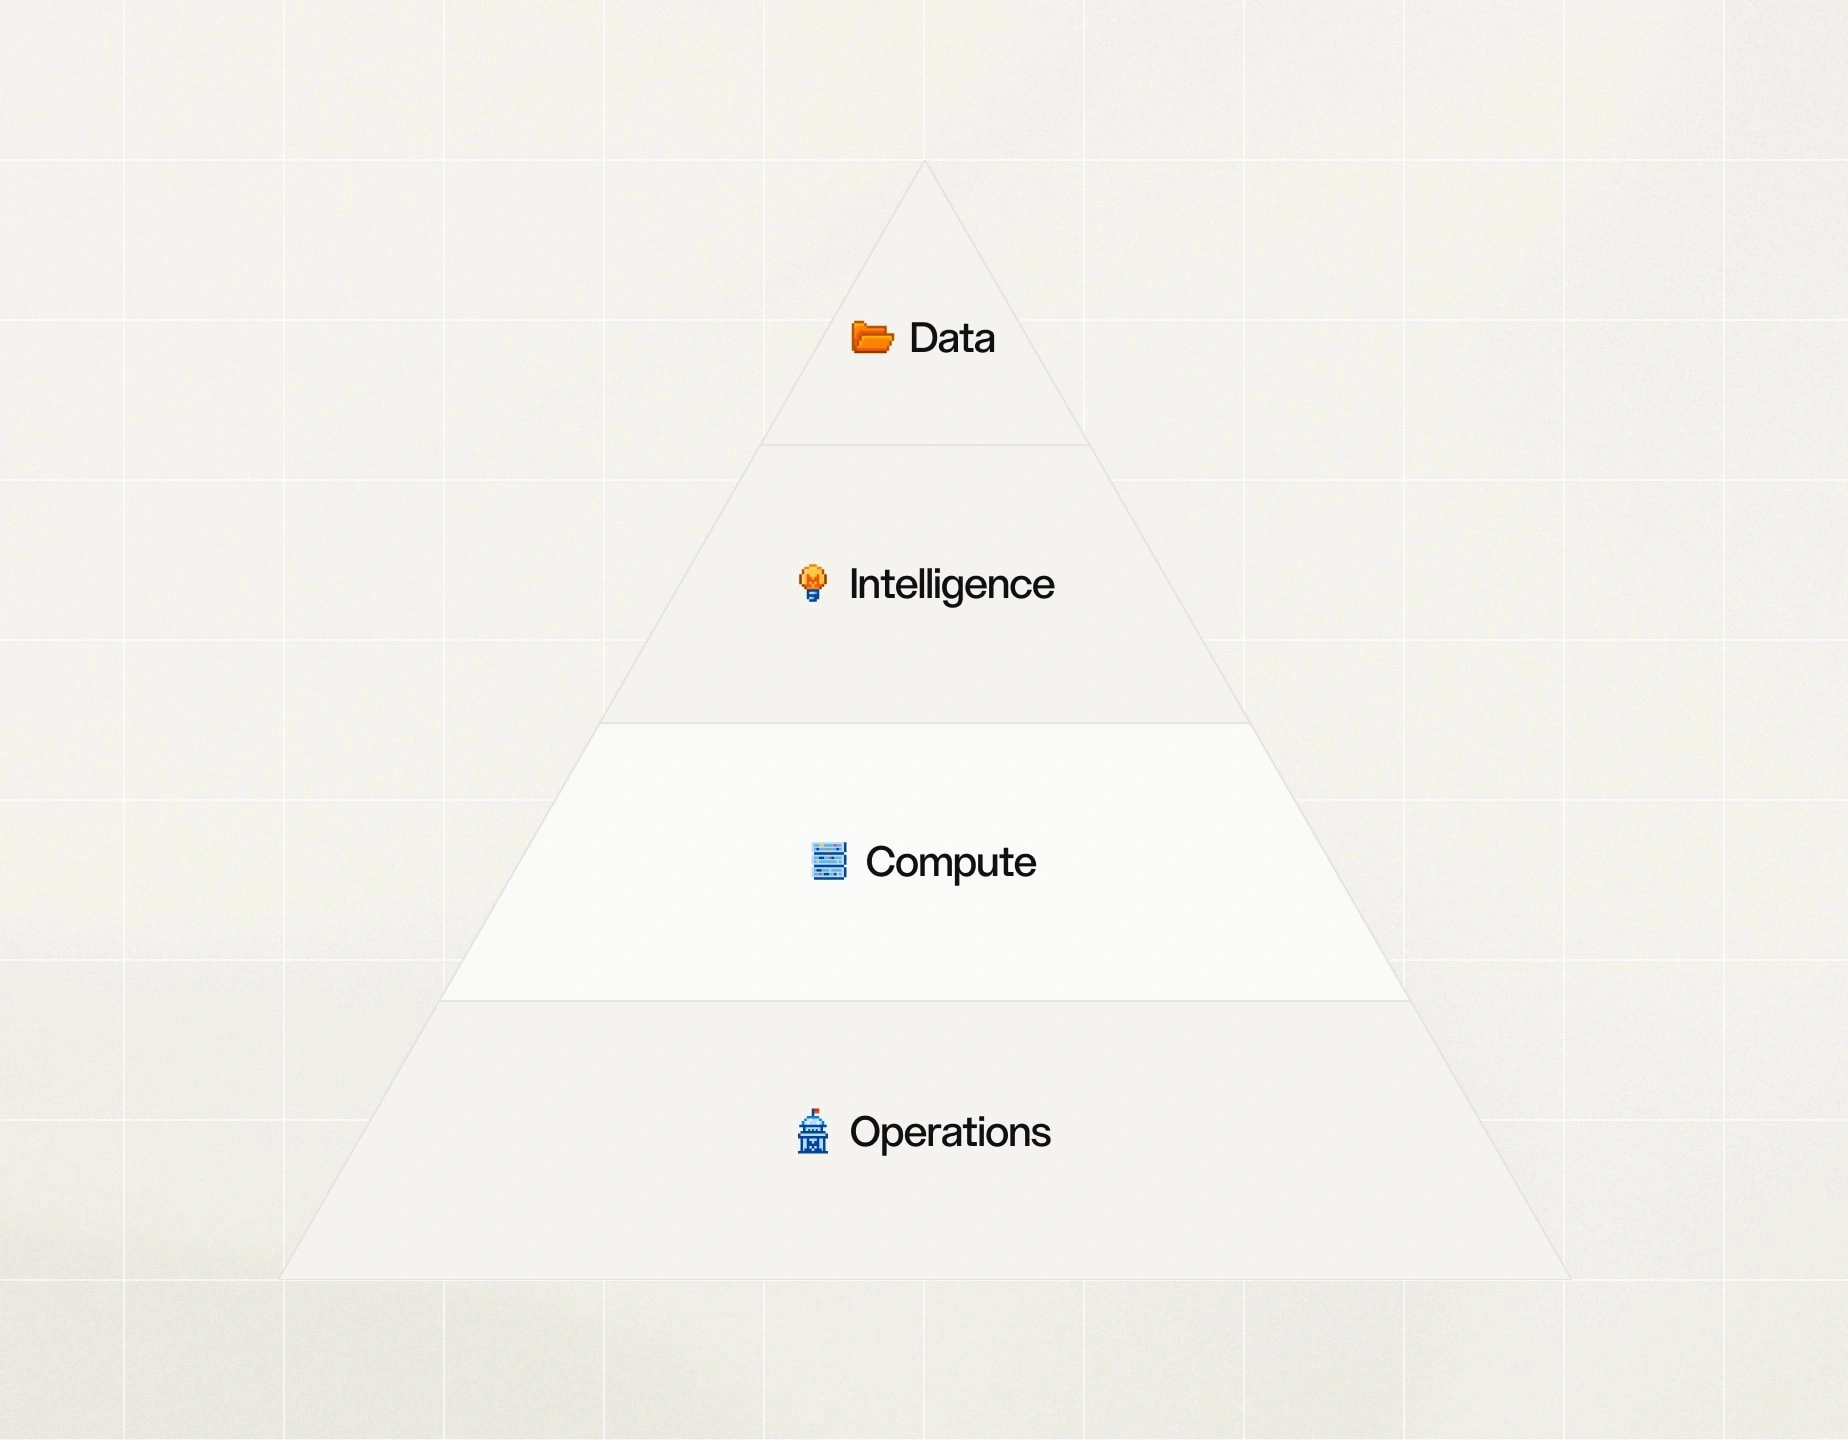
Log e tracce forniscono una registrazione di ciò che è accaduto. Colleghi le chiamate ai modelli e i prompt alle operazioni di retrieval, agli strumenti, alle policy, alle azioni e ai risultati, così da poter ricostruire un'esecuzione, analizzare i malfunzionamenti e dimostrare quali controlli sono stati applicati.
Gestisca le versioni di prompt, agenti, flussi di lavoro, strumenti, policy e associazioni ai modelli che determinano il comportamento del sistema. Avrà così un metodo controllato per testare le modifiche, approvarle e annullarle se qualcosa non funziona.
Infine, conservi la configurazione, le mappature delle identità e lo stato operativo necessari per eseguire il sistema. Ciò consente di ripristinare i controlli e il comportamento da cui dipende la Sua IA in produzione dopo un'interruzione, l'aggiornamento di un componente o un cambio di fornitore.